Ve zkratce
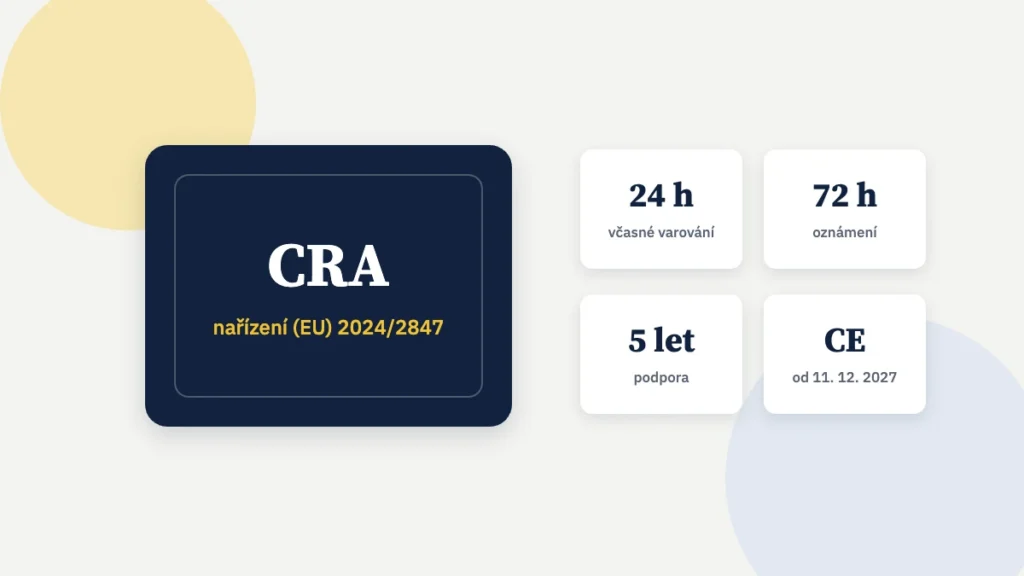
- Cyber Resilience Act (CRA) je nařízení (EU) 2024/2847, česky akt o kybernetické odolnosti.
- Týká se výrobků s digitálními prvky, tedy hardwaru i softwaru, který se připojuje k zařízení nebo síti.
- Od 11. 9. 2026 výrobci hlásí aktivně zneužívané zranitelnosti a závažné incidenty, plně se nařízení uplatní od 11. 12. 2027.
- Shoda s CRA se uvádí v EU prohlášení o shodě a výrobek nese označení CE.
Kybernetická bezpečnost se stává součástí označení CE. Nařízení o kybernetické odolnosti stanoví požadavky na návrh, vývoj i podporu chytrých zařízení a softwaru prodávaného v EU. V článku najdete, koho se týká, jaké termíny platí a jak se shoda posuzuje.
Obsah článku
Co je Cyber Resilience Act
Nařízení Evropského parlamentu a Rady (EU) 2024/2847 o horizontálních požadavcích na kybernetickou bezpečnost produktů s digitálními prvky bylo zveřejněno v Úředním věstníku 20. 11. 2024 a vstoupilo v platnost 10. 12. 2024. Jde o první předpis EU, který stanoví povinné kybernetické požadavky pro široký okruh výrobků, a zapadá do systému nového legislativního rámce s posouzením shody, prohlášením o shodě a označením CE.
Na které výrobky se vztahuje
CRA se vztahuje na produkty s digitálními prvky, jejichž zamýšlené použití zahrnuje přímé nebo nepřímé datové spojení se zařízením nebo sítí. Patří sem hardware i samostatný software, například chytré domácí spotřebiče, routery, kamery, hračky s připojením, mobilní aplikace nebo operační systémy.
Mimo rozsah jsou výrobky, které mají vlastní sektorová pravidla: zdravotnické prostředky a diagnostické zdravotnické prostředky in vitro, motorová vozidla, letecké výrobky a lodní vybavení. Nařízení se nevztahuje ani na identické náhradní díly a na výrobky vyvinuté výhradně pro národní bezpečnost nebo obranu.
Termíny
| Datum | Co začíná platit |
|---|---|
| 10. 12. 2024 | Vstup nařízení v platnost |
| 11. 6. 2026 | Pravidla pro oznámené subjekty (notifikované osoby) |
| 11. 9. 2026 | Povinnost hlásit aktivně zneužívané zranitelnosti a závažné incidenty |
| 11. 12. 2027 | Plné uplatňování všech požadavků včetně označení CE podle CRA |
Povinnost hlásit zranitelnosti se týká i výrobků, které byly uvedeny na trh před 11. 12. 2027.
Hlavní požadavky na výrobce
Základní požadavky stanoví příloha I nařízení. Výrobce musí zejména:
- navrhnout a vyvinout výrobek s ohledem na kybernetická rizika a provést posouzení těchto rizik,
- dodávat výrobek bez známých zneužitelných zranitelností a s bezpečným výchozím nastavením,
- zajistit řešení zranitelností a bezpečnostní aktualizace po celou dobu podpory,
- vést soupis softwarových komponent (SBOM) jako součást technické dokumentace,
- stanovit dobu podpory nejméně 5 let, pokud se nepředpokládá kratší doba používání, a uvést ji při nákupu.
Kategorie výrobků a posouzení shody
Způsob posouzení shody závisí na kategorii výrobku:
| Kategorie | Příklady | Posouzení shody |
|---|---|---|
| Výchozí výrobky | většina spotřební elektroniky a softwaru | vnitřní řízení výroby (modul A) provádí výrobce sám |
| Důležité, třída I (příloha III) | prohlížeče, správci hesel, VPN, routery, chytré zámky, připojené hračky | modul A jen při plném použití harmonizovaných norem, jinak notifikovaná osoba |
| Důležité, třída II (příloha III) | firewally, hypervizory, odolné mikroprocesory | vždy třetí strana |
| Kritické (příloha IV) | čipové karty, brány chytrých měřičů, hardwarová bezpečnostní zařízení | evropská certifikace kybernetické bezpečnosti, případně postupy třídy II |
Technický popis důležitých a kritických kategorií upřesňuje prováděcí nařízení (EU) 2025/2392. Obsah EU prohlášení o shodě stanoví příloha V nařízení a odpovídá struktuře, kterou znáte z jiných předpisů: identifikace výrobku a výrobce, prohlášení o výhradní odpovědnosti, předpisy, normy, případně notifikovaná osoba, podpis a datum.
Jak vypadá EU prohlášení o shodě a co do něj patří, najdete na stránce vzor prohlášení o shodě. Pokud výrobek podléhá více předpisům, uvádíte je v jednom prohlášení společně.
Hlášení zranitelností a incidentů
Od 11. 9. 2026 musí výrobce hlásit aktivně zneužívané zranitelnosti a závažné incidenty s dopadem na bezpečnost výrobku. Hlášení se podává přes jednotnou platformu agentury ENISA koordinujícímu týmu CSIRT. Lhůty jsou:
- včasné varování do 24 hodin od zjištění,
- oznámení s podrobnostmi do 72 hodin,
- závěrečná zpráva nejpozději do 14 dnů od dostupnosti opravy u zranitelnosti, u incidentu do jednoho měsíce.
Vztah ke směrnici RED
U rádiových zařízení s připojením k internetu platí od 1. 8. 2025 kybernetické požadavky podle nařízení v přenesené pravomoci (EU) 2022/30 ke směrnici RED. Nařízením (EU) 2026/339 bylo toto nařízení zrušeno s účinkem k datu plného uplatňování CRA, takže od 11. 12. 2027 kybernetickou bezpečnost těchto zařízení řeší už jen CRA.
Sankce a dozor v Česku
Za porušení základních požadavků nebo povinností výrobce hrozí pokuta až 15 milionů eur nebo 2,5 % celosvětového ročního obratu, podle toho, která částka je vyšší. Za jiné povinnosti je strop 10 milionů eur nebo 2 %, za nepravdivé informace 5 milionů eur nebo 1 %. Mikropodniky a malé podniky nedostanou pokutu za zmeškání 24hodinové lhůty.
V Česku se připravuje adaptační zákon. Podle informací z podzimu 2026 má být hlavním orgánem dozoru nad trhem Česká obchodní inspekce a oznamujícím orgánem NÚKIB. Konečnou podobu ověřte po schválení zákona.
Časté dotazy
Týká se CRA aplikací a softwaru bez hardwaru?
Ano. Samostatný software, který se připojuje k zařízení nebo síti, je produktem s digitálními prvky. Výjimkou jsou služby SaaS, na které se vztahují jiné předpisy.
Musí mít CE i výrobky prodané před 11. 12. 2027?
Ne. Požadavky CRA se vztahují na výrobky uvedené na trh od 11. 12. 2027. Povinnost hlásit zranitelnosti se ale týká i starších výrobků.
Platí CRA pro open source?
Svobodný software vyvíjený mimo obchodní činnost je mimo rozsah. Pro správce open source, kteří soustavně podporují software určený ke komerčnímu použití, platí mírnější povinnosti a nedostávají pokuty.
Stačí k CRA prohlášení o shodě podle RED?
Do 10. 12. 2027 se u rádiových zařízení uplatní kybernetické požadavky podle RED. Pro výrobky uváděné na trh od 11. 12. 2027 musí prohlášení o shodě zahrnovat i CRA.
Související články
- CE certifikát: kdo ho vydává a kolik stojí
- Harmonizované normy: co jsou a kde je najít
- ES a EU prohlášení o shodě: v čem je rozdíl
- Nové nařízení o strojních zařízeních 2023/1230
Zdroje
- Nařízení (EU) 2024/2847 o kybernetické odolnosti (EUR-Lex)
- Evropská komise: The Cyber Resilience Act, summary of the legislative text
- Prováděcí nařízení (EU) 2025/2392, popis důležitých a kritických produktů (EUR-Lex)
- Nařízení v přenesené pravomoci (EU) 2026/339 (EUR-Lex)
- NÚKIB: Akt o kybernetické odolnosti (prezentace)
- BusinessInfo.cz: první povinnosti podle CRA přicházejí v září 2026
Článek ověřen k 2. 10. 2026. Slouží pro orientaci a nenahrazuje právní poradenství.